很多人在使用网络代理工具时,会混淆VPN和设备标识修改的作用,快云APP误以为切换VPN节点就能覆盖所有身份校验逻辑,实际上两者的运行路径、生效范围完全独立,混用反而可能触发不必要的访问限制。
两者的核心作用边界差异
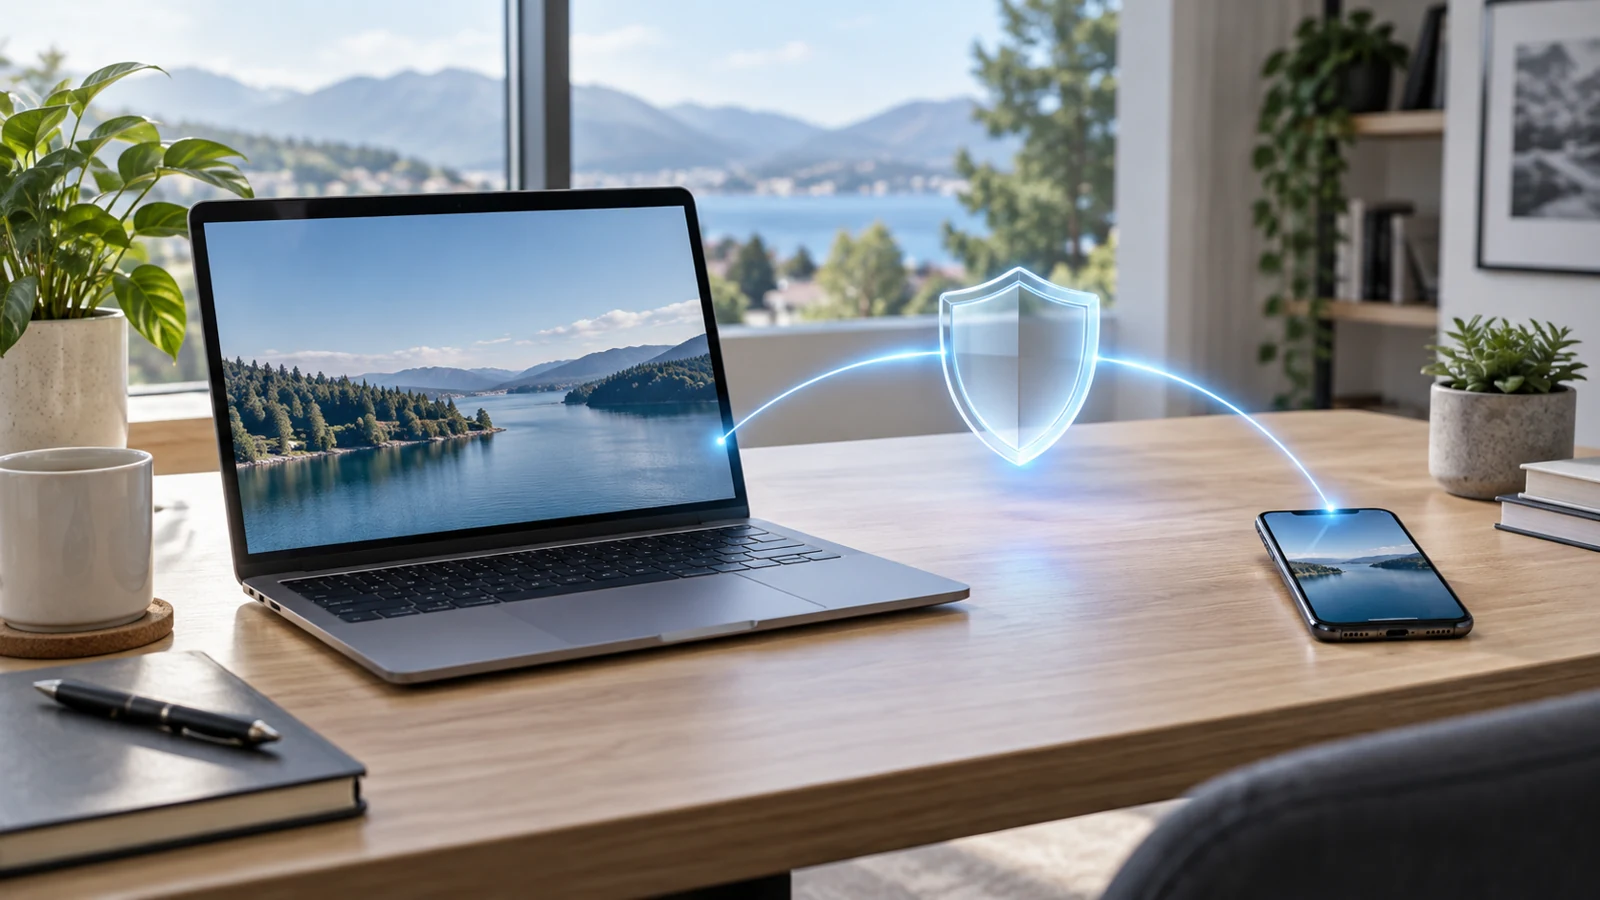
VPN的核心作用是在本地设备和远端服务节点之间建立加密传输隧道,替换对外暴露的公网出口IP,所有走隧道的流量都会经过中转节点转发,普通公网服务只能识别到中转节点的出口地址,无法直接获取用户原本的运营商分配公网IP。
直观呈现VPN加密隧道流量与本地设备标识数据完全独立的运行路径差异
设备标识是设备本地生成或自带的特征集合,包含硬件序列号、系统分配的广告追踪ID、浏览器指纹、已安装应用的特征标记等内容,这类信息大多由本地应用直接调用系统接口读取,传输过程不会经过VPN的加密隧道。
优先选择VPN的典型场景
最常见的适用场景是公共WiFi环境下访问企业内部业务系统,这个场景的核心需求是解决公共链路的不可信问题,避免传输的办公数据被同网络下的其他节点嗅探,快云APP同时通过VPN内置的内网路由规则,突破公网的访问限制连通内部资源。
这类场景下完全不需要调整任何本地设备标识,企业的终端管理系统本身就会预先登记合规设备的特征信息,随意修改设备标识反而会触发异常校验规则,VPN下载导致账号被临时锁定,甚至触发企业的安全告警。
优先调整设备标识配置的典型场景
合规的多账号运营场景下,当平台风控已经排除IP关联判定,转而识别多账号来自同一套设备特征时,单纯反复切换VPN的不同节点IP,完全无法绕过对应的风控校验,还可能浪费大量不必要的流量成本。
这类场景下需要先确认对应平台的特征采集范围,针对性调整对应维度的设备特征参数,而不是把更换节点作为唯一的调整手段,否则短时间内大量切换不同地域的出口IP,反而会触发平台更严格的风控拦截。
两者混用的常见误区
不少用户以为同时开启VPN再修改设备标识就能实现完全的身份隐藏,实际上大部分合规VPN服务商都会留存连接日志,部分网页服务还能通过本地接口直接读取真实公网IP,和修改后的设备标识做交叉校验,快云APP反而更容易被判定为异常访问。
目前没有任何单一工具可以实现绝对的身份匿名,所有配置调整都要匹配当前场景的实际需求,不要为了追求所谓的“完全隐身”叠加大量不必要的工具,反而会让你的访问特征变得更加特殊,更容易被风控系统识别标记。